Servernya di Jakarta, Modelnya Jalan di Mana? Lima Lapis Kedaulatan AI
Server di Jakarta belum menjawab semuanya. Lima lapis kedaulatan AI yang perlu dicek SI sebelum proposal dikirim: data, compute, model, operasional, kontrak.
Proyek AI baru layak disebut berdaulat kalau data, compute, model, operasional, dan kontraknya sama-sama berada di bawah yurisdiksi Indonesia. Server di Jakarta hanya menjawab satu dari lima lapis itu. Di proyek bank, BUMN, atau pemerintah, lapis yang terlewat biasanya baru ketahuan saat review keamanan dari klien.
Kenapa "servernya di Indonesia" belum menjawab pertanyaan klien?
Karena data pribadi tidak hanya keluar lewat storage. Prompt yang dikirim ke API model di luar negeri, log aplikasi yang diteruskan ke layanan monitoring global, dan akses admin dari luar negeri sama-sama bisa dihitung sebagai transfer. Tim keamanan klien kini menelusuri semua jalur itu, bukan cuma alamat data center.
Pemerintah ikut memakai kerangka yang sama. Pada Agustus 2026, Said Mirza Pahlevi, Direktur Ekosistem AI dan Teknologi Baru di Komdigi, menyatakan bahwa kedaulatan AI "tak hanya soal model". Menurut dia, infrastrukturnya mencakup data, GPU, cloud, pusat data, platform, hingga keamanan. Rancangan Perpres Peta Jalan Kecerdasan Artifisial 2026-2029 yang memuat pilar infrastruktur ini, per laporan Agustus 2026, masih menunggu penetapan Presiden.
Dari sisi regulasi data, PP 33/2026 diundangkan pada 16 Juli 2026 dan berlaku penuh mulai 16 Januari 2027. Sejumlah konsultan hukum menyarankan organisasi memetakan di mana data pribadi disimpan, diakses, dan ditransfer ke luar Indonesia. Ketiganya berbeda, dan satu proyek bisa aman di storage tapi bocor di akses.
Apa saja lima lapis kedaulatan AI?
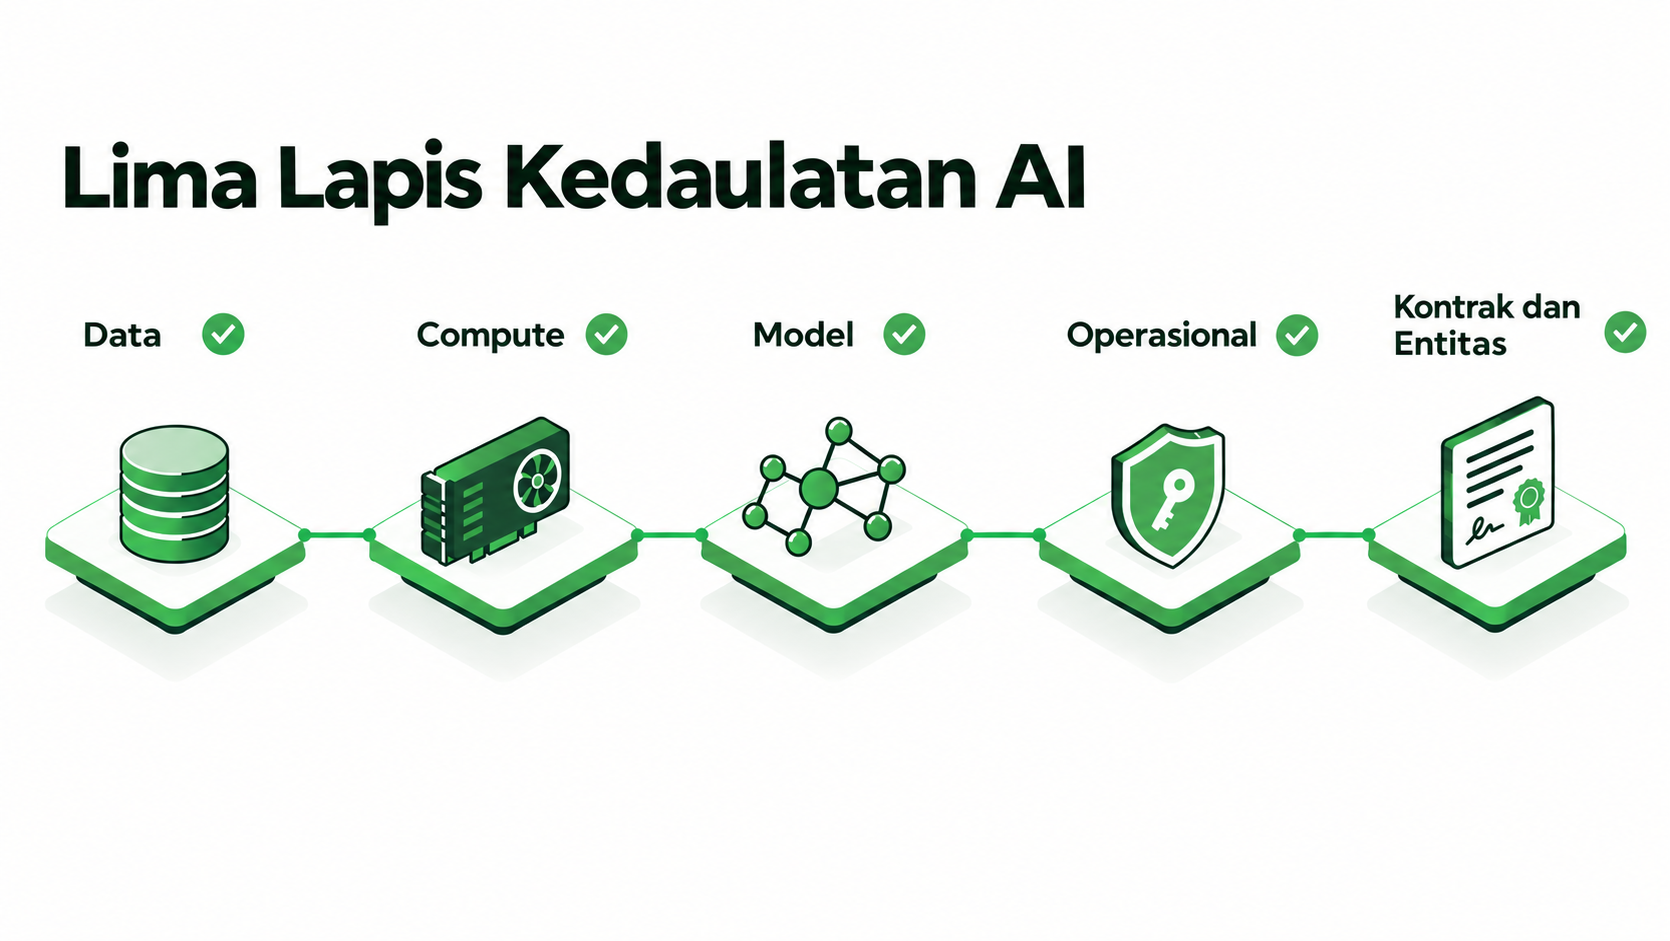
Lima lapisnya adalah data, compute, model, operasional, serta kontrak dan entitas hukum. Masing-masing menjawab satu pertanyaan: di mana prosesnya terjadi, dan siapa yang mengendalikannya. Di mata auditor, satu lapis yang bocor sama seriusnya dengan empat lapis lain yang sudah rapi.
| Lapis | Pertanyaan yang perlu terjawab | Celah yang sering muncul |
|---|---|---|
| 1. Data | Di mana data, embedding, log, snapshot, dan backup disimpan? | Backup atau log aplikasi diteruskan ke layanan global |
| 2. Compute | Di mana inference dan fine-tuning benar-benar berjalan? | Aplikasi di Jakarta, tapi inference dipanggil ke region luar negeri |
| 3. Model | Siapa yang mengendalikan model dan versinya? | Bergantung pada API model tertutup yang bisa berubah atau dihentikan sepihak |
| 4. Operasional | Siapa yang punya akses admin, support, dan monitoring? | Sub-prosesor atau tim support di luar negeri bisa membuka data |
| 5. Kontrak dan entitas | Hukum mana yang berlaku, entitasnya siapa, tagihannya dalam mata uang apa? | Kontrak tunduk pada hukum asing, tagihan dalam USD |
Kenapa lapis model paling sering terlewat?
Karena model sering dianggap sebagai fitur aplikasi, bukan bagian dari infrastruktur. Padahal kalau aplikasi memanggil API model tertutup dari penyedia luar negeri, setiap prompt dan konteks RAG ikut terkirim ke sana. Versi model juga bisa berganti di luar kendali klien, sehingga output yang sudah lolos UAT bisa bergeser setelah go-live.
Model open-weight memberi jalan lain. Bobot model bisa di-deploy di GPU dalam negeri, versinya dikunci, dan prompt tidak meninggalkan lingkungan yang dikendalikan sendiri. Tapi open-weight tidak otomatis aman. Tim tetap perlu memeriksa lisensi untuk pemakaian komersial, menguji kualitasnya dalam Bahasa Indonesia, dan mencatat versi yang dipakai di dokumentasi proyek. Panduan memilih model untuk dokumen berbahasa Indonesia ada di artikel model open-weight untuk ekstraksi dokumen.
Bagaimana dengan lapis operasional dan sub-prosesor?
Lapis operasional menjawab siapa yang bisa melihat data setelah sistem berjalan. PP 33/2026 mewajibkan perjanjian tertulis dengan prosesor, serta persetujuan tertulis dari pengendali sebelum sub-prosesor dilibatkan. Artinya, setiap layanan monitoring, ticketing, atau support yang bisa membuka log berisi data pribadi perlu masuk daftar sub-prosesor proyek.
Lima pertanyaan yang bisa SI ajukan ke tim sendiri:
- Layanan apa saja yang menerima log aplikasi atau trace, dan di mana layanan itu berjalan?
- Siapa yang punya akses admin ke cluster dan storage, dan dari mana mereka login?
- Apakah backup dan snapshot disimpan di region yang sama dengan data utama?
- Apakah ada pihak ketiga yang ikut menangani incident response atau first-line support?
- Apakah daftar sub-prosesor sudah tercantum di kontrak dan disetujui klien?
Kenapa kontrak dan mata uang tagihan ikut dihitung?
Karena kedaulatan juga menyangkut hukum mana yang berlaku saat terjadi sengketa atau permintaan data. Penyedia dengan entitas hukum Indonesia, kontrak di bawah hukum Indonesia, dan tagihan dalam Rupiah lebih mudah diterima tim legal dan procurement klien. Tagihan dalam Rupiah juga menghilangkan risiko selisih kurs pada anggaran proyek yang sudah dikunci.
Kapan lima lapis ini sebaiknya dicek?
Sebelum proposal dikirim, bukan setelah pilot selesai. Banyak proyek AI berhenti di tahap pilot karena pertanyaan kepatuhan baru muncul ketika klien menyiapkan produksi. Kalau kelima lapis sudah terjawab di proposal, review keamanan klien tinggal memverifikasi, bukan menemukan masalah baru. Cara menuliskannya di dokumen tender ada di panduan menjawab pertanyaan residensi data di RFP.
Checklist singkat sebelum proposal dikirim:
- Diagram alur data yang menunjukkan lokasi storage, inference, log, dan backup.
- Nama dan versi model, beserta lokasi deploy-nya.
- Daftar sub-prosesor dan lokasi masing-masing.
- Matriks akses admin dan support.
- Entitas penyedia infrastruktur, hukum yang mengatur kontrak, dan mata uang tagihan.
- Bukti sertifikasi keamanan informasi penyedia, lengkap dengan nomor sertifikat.
Di mana IONext berperan?
IONext menjawab lapis data, compute, model, serta kontrak dan entitas di sisi infrastruktur. GPU NVIDIA RTX PRO 6000 Blackwell Server Edition 96GB dan NVIDIA L40S 48GB berada di Jakarta, begitu juga storage-nya. Managed inference lewat API yang kompatibel dengan OpenAI diproses di Jakarta. IONext dioperasikan oleh PT Data Awan Nusantara, entitas hukum Indonesia, dengan tagihan dalam Rupiah dan sertifikasi ISO/IEC 27001:2022 dari TÜV NORD (nomor sertifikat 01 07 E 26000410). Detailnya ada di halaman Keamanan dan Kepatuhan dan halaman GPU cloud di Jakarta.
Batasannya juga perlu jelas. Per Oktober 2026, katalog managed model IONext masih terbatas, dan sebagian model open-weight tersedia untuk di-deploy sendiri di GPU IONext. Lapis operasional di level aplikasi, misalnya siapa di tim SI atau klien yang punya akses dan layanan monitoring apa yang dipakai aplikasi, tetap menjadi tanggung jawab SI dan klien. IONext juga tidak membuat proyek klien otomatis patuh UU PDP: kepatuhan ditentukan oleh cara pengendali data memproses data. ORBIT membantu tim melihat workload yang berjalan, dan IONA membaca sinyal production supaya masalah lebih cepat ketahuan.
Untuk SI yang sedang menyiapkan proyek AI di sektor regulated, Program Mitra IONext membantu menyusun jawaban kedaulatan data bersama tim IONext. Untuk mencoba ORBIT dan IONA lebih dulu, daftar di console IONext.
Pertanyaan yang sering diajukan
Apakah data residency sama dengan kedaulatan AI? Tidak. Data residency hanya menjawab di mana data disimpan. Kedaulatan AI juga mencakup lokasi inference, kendali atas model, siapa yang memegang akses operasional, dan hukum yang mengatur kontraknya.
Kalau aplikasi di Jakarta tapi memanggil API model dari luar negeri, apakah data keluar Indonesia? Ya. Prompt dan konteks yang dikirim ke API itu diproses di luar Indonesia. Kalau isinya data pribadi, jalur ini perlu dinilai dengan aturan transfer data pribadi ke luar negeri di UU PDP dan PP 33/2026.
Apakah Badan PDP sudah terbentuk? Per September 2026, lembaga pengawas PDP belum terbentuk sepenuhnya menurut ringkasan konsultan hukum. Beberapa mekanisme transfer, seperti daftar negara setara dan klausul kontrak standar, masih menunggu aturan dari lembaga tersebut. Perkembangannya perlu dipantau sebelum 16 Januari 2027.
Sumber
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, JDIH BPK
- RSM Indonesia, PP 33/2026: Six Implementation Priorities before 16 January 2027 (18 September 2026)
- SIP Law Firm, PP 33/2026 tentang Pelindungan Data Pribadi (23 Oktober 2026)
- Infobanknews, Komdigi Siapkan Peta Jalan AI 2026-2029 (27 Agustus 2026)
- JDIH Komdigi, Rapat PAK RPerpres Peta Jalan Kecerdasan Artifisial Nasional (12 Februari 2026)
Artikel ini berisi informasi umum dan bukan nasihat hukum. Untuk keputusan kepatuhan pada proyek tertentu, konsultasikan dengan penasihat hukum.
IONext adalah infrastruktur AI berdaulat yang di-host di Indonesia, dioperasikan oleh PT Data Awan Nusantara di Jakarta. IONext menyediakan GPU as a Service, managed inference melalui API yang kompatibel dengan OpenAI, dan hosting model open-weight, bersertifikat ISO/IEC 27001:2022 oleh TÜV NORD.