Cara Menjawab Pertanyaan Residensi Data di RFP Proyek AI
Panduan untuk system integrator: cara menjawab pertanyaan residensi data di RFP proyek AI bank dan BUMN, bukti yang dilampirkan, dan komponen yang sering terlupa.
Pertanyaan residensi data di RFP proyek AI dijawab dengan tiga hal: peta lokasi setiap komponen, bukti tertulis untuk setiap klaim, dan batas tanggung jawab yang jelas antara system integrator (SI) dan penyedia infrastruktur. Jawaban yang hanya berbunyi "data disimpan di Indonesia" biasanya tidak lolos tahap klarifikasi, karena tim risk bank dan BUMN sekarang menanyakan inference, log, dan sub-prosesor, bukan cuma storage.
Mengapa pertanyaan residensi data di RFP AI semakin detail?
Pertanyaan residensi data semakin detail karena dua hal. Pertama, regulasinya semakin spesifik: bank terikat POJK 11/POJK.03/2022, instansi publik terikat PP 71/2019, dan PP 33/2026 mewajibkan penilaian sebelum data pribadi ditransfer ke luar negeri. Kedua, satu pipeline AI punya banyak komponen, dan setiap komponen bisa berjalan di lokasi yang berbeda.
Per Oktober 2026, berikut regulasi yang paling sering menjadi dasar pertanyaan evaluator:
| Regulasi | Berlaku untuk | Yang ditanyakan di RFP |
|---|---|---|
| POJK 11/POJK.03/2022 | Bank umum | Sistem elektronik ditempatkan di pusat data dan pusat pemulihan bencana di Indonesia. Penempatan di luar negeri hanya untuk kriteria tertentu dan butuh izin OJK lebih dulu. |
| PP 71/2019 | Penyelenggara sistem elektronik (PSE) lingkup publik | Pengelolaan, pemrosesan, dan penyimpanan di wilayah Indonesia, kecuali teknologinya tidak tersedia di dalam negeri. |
| UU No. 27/2022 (UU PDP) | Semua pengendali dan prosesor data pribadi | Dasar hukum pemrosesan, transfer ke luar negeri (Pasal 56), notifikasi kegagalan pelindungan data pribadi dalam 3 x 24 jam (Pasal 46). |
| PP 33/2026 | Semua pengendali dan prosesor data pribadi, berlaku 16 Januari 2027 | Perjanjian prosesor (Pasal 14), persetujuan tertulis untuk sub-prosesor (Pasal 15 ayat 2), penilaian sebelum transfer ke luar negeri. |
| Tata Kelola Kecerdasan Artifisial Perbankan Indonesia (OJK, April 2025) | Bank yang memakai AI | Tata kelola, manajemen risiko, dan pengawasan pihak ketiga di proyek AI. |
PP 33/2026 diundangkan 16 Juli 2026 dan berlaku enam bulan kemudian. RFP yang terbit sekarang sebaiknya sudah dijawab dengan ketentuan PP ini, karena banyak proyeknya baru go-live setelah tanggal itu. Penjelasan lengkap ada di artikel dampak PP 33/2026 untuk proyek AI.
Pertanyaan apa saja yang biasanya muncul di bagian residensi data?
Bagian residensi data di RFP AI umumnya berisi lima sampai tujuh pertanyaan. Redaksinya berbeda-beda, tetapi yang diperiksa evaluator hampir selalu sama: di mana setiap komponen berjalan, apakah ada data yang keluar, siapa saja pihak yang ikut memproses, dan bukti apa yang dapat diverifikasi. Tabel ini memetakan pertanyaan, isi yang diperiksa, dan lampiran yang menjawabnya.
| Pertanyaan di RFP | Yang sebenarnya diperiksa evaluator | Lampiran yang menjawab |
|---|---|---|
| Di mana data diproses dan disimpan? | Lokasi setiap komponen, bukan hanya database | Diagram alur data dengan lokasi per komponen |
| Apakah ada data yang keluar dari Indonesia? | Panggilan API model asing, tracing, monitoring, tool support | Pernyataan tertulis dan daftar endpoint eksternal |
| Siapa sub-prosesornya? | Daftar pihak yang ikut memproses dan persetujuan tertulis pengendali | Daftar sub-prosesor dengan peran dan lokasi |
| Sertifikasi keamanan apa yang dimiliki? | Nomor, penerbit, ruang lingkup, masa berlaku | Salinan sertifikat dan ruang lingkupnya |
| Di mana backup dan disaster recovery? | Lokasi salinan data, bukan hanya data utama | Pernyataan lokasi backup dan DR dari penyedia |
| Siapa yang bisa mengakses data, dari mana? | Akses admin, remote support, akses vendor | Matriks akses dan audit trail |
| Bagaimana penanganan insiden? | Jalur notifikasi yang memenuhi batas 3 x 24 jam | Jalur eskalasi dengan nama PIC |
Daftar pertanyaan yang paling sering menahan proyek di bank juga dibahas di 3 pertanyaan klien bank yang menghentikan proyek AI.
Bagaimana struktur jawaban yang lolos evaluasi?
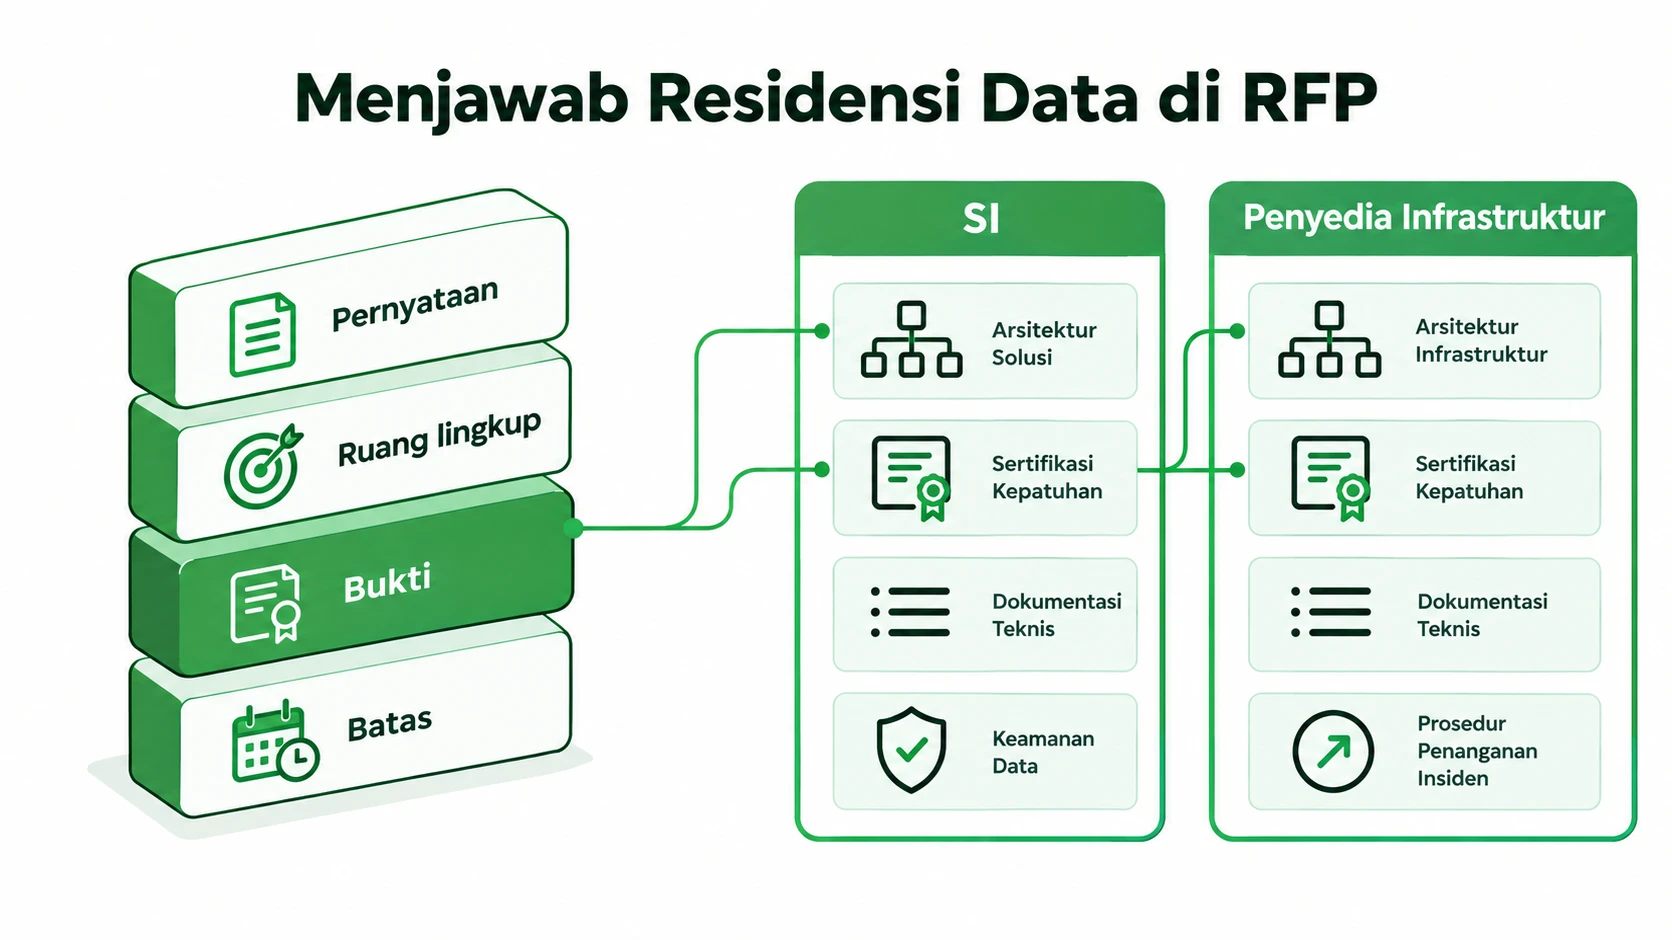
Jawaban yang lolos evaluasi punya empat bagian: pernyataan, ruang lingkup, bukti, dan batas. Pernyataan menjawab pertanyaannya langsung. Ruang lingkup menyebut komponen mana yang tercakup. Bukti merujuk ke lampiran yang dapat diverifikasi. Batas menyebut apa yang tetap menjadi tanggung jawab klien. Evaluator lebih percaya jawaban yang jujur mengenai batas daripada jawaban yang terdengar mutlak.
Contoh jawaban untuk pertanyaan "Di mana data diproses dan disimpan?":
- Pernyataan. Seluruh komponen pemrosesan solusi berjalan di infrastruktur yang berlokasi di Jakarta, Indonesia.
- Ruang lingkup. Mencakup OCR, embedding, inference LLM, vector database, log aplikasi, dan backup. Tidak ada panggilan ke API model di luar Indonesia.
- Bukti. Lampiran C (diagram alur data per komponen), Lampiran D (sertifikat ISO/IEC 27001:2022 penyedia infrastruktur beserta ruang lingkupnya), Lampiran E (daftar sub-prosesor).
- Batas. Dasar hukum pemrosesan, persetujuan subjek data, dan DPIA tetap menjadi tanggung jawab Bank sebagai pengendali data pribadi. SI menyiapkan input teknisnya.
Hindari kalimat seperti "100% patuh UU PDP" atau "data dijamin tidak pernah keluar". Kepatuhan adalah tanggung jawab bersama, dan klaim mutlak justru memancing pertanyaan lanjutan dari tim legal.
Komponen mana yang paling sering terlupa?
Komponen yang paling sering terlupa adalah yang tidak terlihat di diagram arsitektur utama: layanan tracing dan monitoring, fallback ke API model asing, embedding API, tool ticketing yang menyimpan screenshot atau potongan data, serta salinan data di staging. Satu komponen di luar negeri cukup untuk membuat pernyataan residensi data menjadi tidak akurat.
Checklist sebelum menandatangani jawaban RFP:
- Petakan setiap komponen pipeline, termasuk yang hanya dipakai saat debugging.
- Periksa layanan observability dan error tracking: di mana log disimpan dan apakah prompt atau output turut terkirim.
- Pastikan tidak ada fallback otomatis ke API model di luar Indonesia saat model utama sibuk.
- Periksa lokasi embedding dan vector database, bukan hanya LLM-nya.
- Tanyakan lokasi backup dan disaster recovery ke penyedia infrastruktur secara tertulis.
- Pastikan data sampel untuk staging dan testing juga tidak keluar dari lingkungan yang sama.
- Daftarkan setiap pihak yang mengakses data sebagai sub-prosesor, lengkap dengan lokasi dan perannya.
Untuk pipeline RAG, polanya dibahas lebih detail di arsitektur RAG yang datanya tetap di Indonesia.
Siapa menjawab bagian mana: SI atau penyedia infrastruktur?
SI menulis dan menandatangani jawaban RFP karena SI memegang solusi dan hubungan dengan klien. Penyedia infrastruktur memberi bukti untuk lapisan di bawahnya: lokasi komputasi, sertifikasi, dan kontrol keamanan. Masalah muncul jika SI menulis klaim infrastruktur tanpa dokumen dari penyedia, atau penyedia diminta menjawab hal yang sebenarnya ada di lapisan aplikasi.
| Bagian jawaban | SI | Penyedia infrastruktur |
|---|---|---|
| Diagram alur data end-to-end | Menyusun | Mengonfirmasi lokasi komponen infrastruktur |
| Lokasi komputasi, inference, dan storage | Merujuk | Memberi pernyataan dan bukti |
| Sertifikasi keamanan | Melampirkan | Menyediakan salinan dan ruang lingkup |
| Daftar sub-prosesor | Menyusun daftar lengkap proyek | Menyebut pihak di lapisan infrastruktur |
| Dasar hukum, persetujuan subjek data, DPIA | Menyiapkan input teknis | Tidak menangani |
| Jalur eskalasi insiden | Menjadi first-line support | Menjadi eskalasi lapisan infrastruktur |
Pembagian peran lengkapnya ada di pembagian peran system integrator dan penyedia infrastruktur AI.
Di mana IONext berperan
IONext berperan sebagai penyedia infrastruktur di bawah SI, bukan pesaing SI di proyek klien. Per Oktober 2026, komputasi GPU, inference, dan penyimpanan data pelanggan IONext berada di Jakarta. Model open-weight berjalan di hardware IONext sendiri, sehingga permintaan inference tidak diteruskan ke penyedia API di luar negeri. Detailnya ada di halaman Keamanan dan Kepatuhan IONext.
Yang bisa SI lampirkan dari IONext untuk bagian residensi data:
- Sertifikat ISO/IEC 27001:2022 dari TÜV NORD Indonesia, nomor 01 07 E 26000410, berlaku 7 Mei 2026 sampai 6 Mei 2029, atas nama PT Data Awan Nusantara.
- Ruang lingkup sertifikasi yang mencakup layanan platform AI serta sumber daya cloud berbasis AI: GPU, storage, dan jaringan.
- Spesifikasi GPU yang tersedia di IONext: NVIDIA RTX PRO 6000 Blackwell SE 96GB dan NVIDIA L40S 48GB.
- Audit trail dan status resource publik atau privat lewat ORBIT, serta penandaan resource yang terekspos oleh IONA, sebagai bahan untuk matriks akses.
- Tagihan dalam Rupiah melalui badan hukum Indonesia, dengan PPN sesuai ketentuan.
Batasnya juga jelas. IONext tidak menulis DPIA klien, tidak menentukan dasar hukum pemrosesan, tidak mengurus izin OJK, dan tidak bisa menjamin lokasi komponen yang SI jalankan di luar IONext. Dokumen perusahaan untuk pengadaan bisa diminta lewat halaman kontak IONext.
SI yang sedang menyiapkan RFP untuk klien bank, BUMN, atau instansi pemerintah bisa mengajukan percakapan kemitraan di Program Mitra IONext. Untuk mencoba ORBIT dan IONA lebih dulu, daftar akun di console IONext.
Pertanyaan yang sering diajukan
Apakah cukup menulis "data disimpan di Indonesia" di jawaban RFP? Tidak cukup. Evaluator sekarang menanyakan lokasi inference, log, backup, dan sub-prosesor. Jawaban perlu merinci komponen yang tercakup dan merujuk ke lampiran yang dapat diverifikasi, misalnya diagram alur data dan sertifikat penyedia.
Apakah memakai API model dari luar negeri otomatis dilarang? Tidak otomatis. UU PDP dan PP 33/2026 mengatur transfer ke luar negeri dengan syarat dan penilaian risiko. Namun, untuk bank, POJK 11/POJK.03/2022 mensyaratkan izin OJK untuk pemrosesan di luar Indonesia. Di RFP, jalur ini harus diungkapkan, bukan disembunyikan.
Kapan PP 33/2026 mulai berlaku? PP 33/2026 diundangkan 16 Juli 2026 dan berlaku 16 Januari 2027, enam bulan setelah diundangkan. Proyek yang go-live setelah tanggal itu sebaiknya disiapkan dengan ketentuan PP ini sejak tahap RFP.
Sumber
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, JDIH BPK
- Salinan PP No. 33 Tahun 2026 tentang Peraturan Pelaksanaan UU No. 27 Tahun 2022
- Kompas.id: Peraturan Pelaksana UU PDP Akhirnya Terbit, Lembaga Pengawas Masih Dinanti
- OJK: Ringkasan POJK 11/POJK.03/2022 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum
- OJK: Tata Kelola Kecerdasan Artifisial Perbankan Indonesia
- Hukumonline: Mengenal Pokok-Pokok Aturan Baru PP PSTE
- Keamanan dan Kepatuhan IONext
Artikel ini berisi informasi umum, bukan nasihat hukum. Untuk keputusan kepatuhan, konsultasikan dengan penasihat hukum dan DPO organisasi masing-masing.
IONext adalah infrastruktur AI berdaulat yang di-host di Indonesia, dioperasikan oleh PT Data Awan Nusantara di Jakarta. IONext menyediakan GPU as a Service, managed inference melalui API yang kompatibel dengan OpenAI, dan hosting model open-weight, bersertifikat ISO/IEC 27001:2022 oleh TÜV NORD.