Tata Kelola AI Perbankan OJK: Yang Perlu Disiapkan Vendor dan System Integrator
Panduan tata kelola AI perbankan OJK ditujukan ke bank, tapi pertanyaannya sampai ke SI dan vendor. Ini dokumen yang perlu siap sebelum review risiko bank.
Panduan tata kelola kecerdasan artifisial dari OJK ditujukan untuk bank, tapi pertanyaannya akan sampai ke vendor dan system integrator (SI) lewat due diligence, kuesioner dan kontrak. SI yang menyiapkan jawabannya sejak awal, dari akuntabilitas model sampai lokasi pusat data, punya peluang lebih besar melewati review risiko bank tanpa tertahan.
Apa isi panduan tata kelola AI perbankan dari OJK?
OJK meluncurkan Tata Kelola Kecerdasan Artifisial Perbankan Indonesia pada 29 April 2025 dan menyebutnya acuan minimal bagi bank. Panduan ini berbasis prinsip, bukan aturan teknis yang kaku. Bank menyesuaikan penerapan AI dengan skala usaha, kompleksitas bisnis dan profil risikonya, tanpa melepas prinsip kehati-hatian.
Per Oktober 2026, OJK menekankan tiga nilai inti: akuntabilitas, human oversight dan keandalan (reliability). Kepala Departemen Pengaturan dan Pengembangan Perbankan OJK, Indah Iramadhini, menyampaikannya di HPE FSI Day Jakarta pada 15 Oktober 2026. Menurut paparan itu, panduan mencakup seluruh siklus hidup AI: inisiasi, desain, pengembangan model, pengujian, implementasi, serta evaluasi dan audit berkala. Area fokusnya kualitas dan keamanan data, explainability, keamanan siber dan manajemen risiko.
Panduan ini tidak berdiri sendiri. OJK menempatkannya sebagai pelengkap aturan TI perbankan yang sudah ada, antara lain POJK 11/POJK.03/2022 tentang penyelenggaraan TI oleh bank umum dan SEOJK 29/SEOJK.03/2022 tentang ketahanan dan keamanan siber.
Apakah panduan ini juga berlaku untuk vendor dan SI?
Secara langsung, tidak. Panduan OJK ditujukan untuk bank. Tapi bank tetap bertanggung jawab atas AI yang dipakainya, termasuk yang dibangun pihak ketiga. Jadi bank meneruskan kebutuhan tata kelola ke vendor dan SI lewat penilaian penyedia jasa TI, klausul kontrak dan permintaan bukti. Di lapangan, SI biasanya yang pertama menerima pertanyaan ini.
Jalur formalnya ada di Peraturan Anggota Dewan Komisioner (PADK) OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum. Aturan ini ditetapkan 23 Januari 2026, berlaku sejak 1 Maret 2026, dan mencabut SEOJK 21/SEOJK.03/2017. PADK ini mengatur penggunaan pihak penyedia jasa TI, termasuk penilaian ulang materialitas penyedia. PADK ini juga mengatur perizinan penempatan sistem elektronik dan pemrosesan transaksi di luar wilayah Indonesia.
Dokumen panduan AI OJK sendiri menyoroti risiko yang relevan buat vendor: ketergantungan dan konsentrasi pada sedikit penyedia cloud, model dan software. Artinya, bank akan bertanya bukan hanya "model apa yang dipakai", tapi juga "siapa saja yang ada di rantai pasoknya".
Apa saja yang akan ditanyakan bank kepada vendor dan SI?
Bank biasanya menanyakan lima hal: siapa yang bertanggung jawab atas model, di titik mana manusia tetap mengambil keputusan, bagaimana model dipantau setelah go-live, di mana data diproses dan disimpan, dan pihak ketiga mana saja yang terlibat. Tabel berikut memetakan pertanyaan itu ke dokumen yang sebaiknya sudah siap sebelum review risiko dimulai.
| Area | Pertanyaan bank | Dokumen yang disiapkan | Biasanya disiapkan oleh |
|---|---|---|---|
| Akuntabilitas | Siapa pemilik model dan siapa yang meng-approve go-live? | Matriks RACI, model card, catatan approval | SI bersama bank |
| Human oversight | Keputusan mana yang tetap di tangan manusia? | Alur keputusan dan ambang eskalasi tertulis | SI |
| Keandalan | Bagaimana model diuji dan dipantau di production? | Laporan pengujian, rencana monitoring, prosedur incident response | SI, dengan data monitoring dari penyedia infrastruktur |
| Kualitas dan keamanan data | Data apa yang dipakai, dari mana, siapa yang punya akses? | Inventaris data, kontrol akses, penilaian dampak pelindungan data pribadi bila diwajibkan | Bank sebagai pengendali data pribadi, dibantu SI |
| Explainability | Bisakah output model dijelaskan ke nasabah atau auditor? | Metode penjelasan output dan contoh kasus | SI |
| Keamanan siber | Kontrol apa yang melindungi model dan data? | Sertifikat ISO/IEC 27001, ringkasan kontrol keamanan | Penyedia infrastruktur dan SI |
| Lokasi pemrosesan | Di mana inference dan storage berjalan, termasuk DC dan DRC? | Pernyataan lokasi pusat data, diagram arsitektur | Penyedia infrastruktur |
| Pihak ketiga | Siapa saja sub-prosesor dan penyedia model? | Daftar sub-prosesor, lisensi model | SI dan penyedia infrastruktur |
| Audit dan exit | Bisakah bank mengaudit, dan bagaimana kalau kontrak berakhir? | Klausul hak audit, rencana exit dan migrasi data | SI dan penyedia infrastruktur |
Untuk pertanyaan lokasi data, lihat juga panduan menjawab pertanyaan residensi data di RFP proyek AI. Untuk pertanyaan yang paling sering muncul dari tim risiko bank, lihat 3 pertanyaan klien bank yang sering menghentikan proyek AI.
Bagaimana memetakan siklus hidup AI ke deliverable proyek?
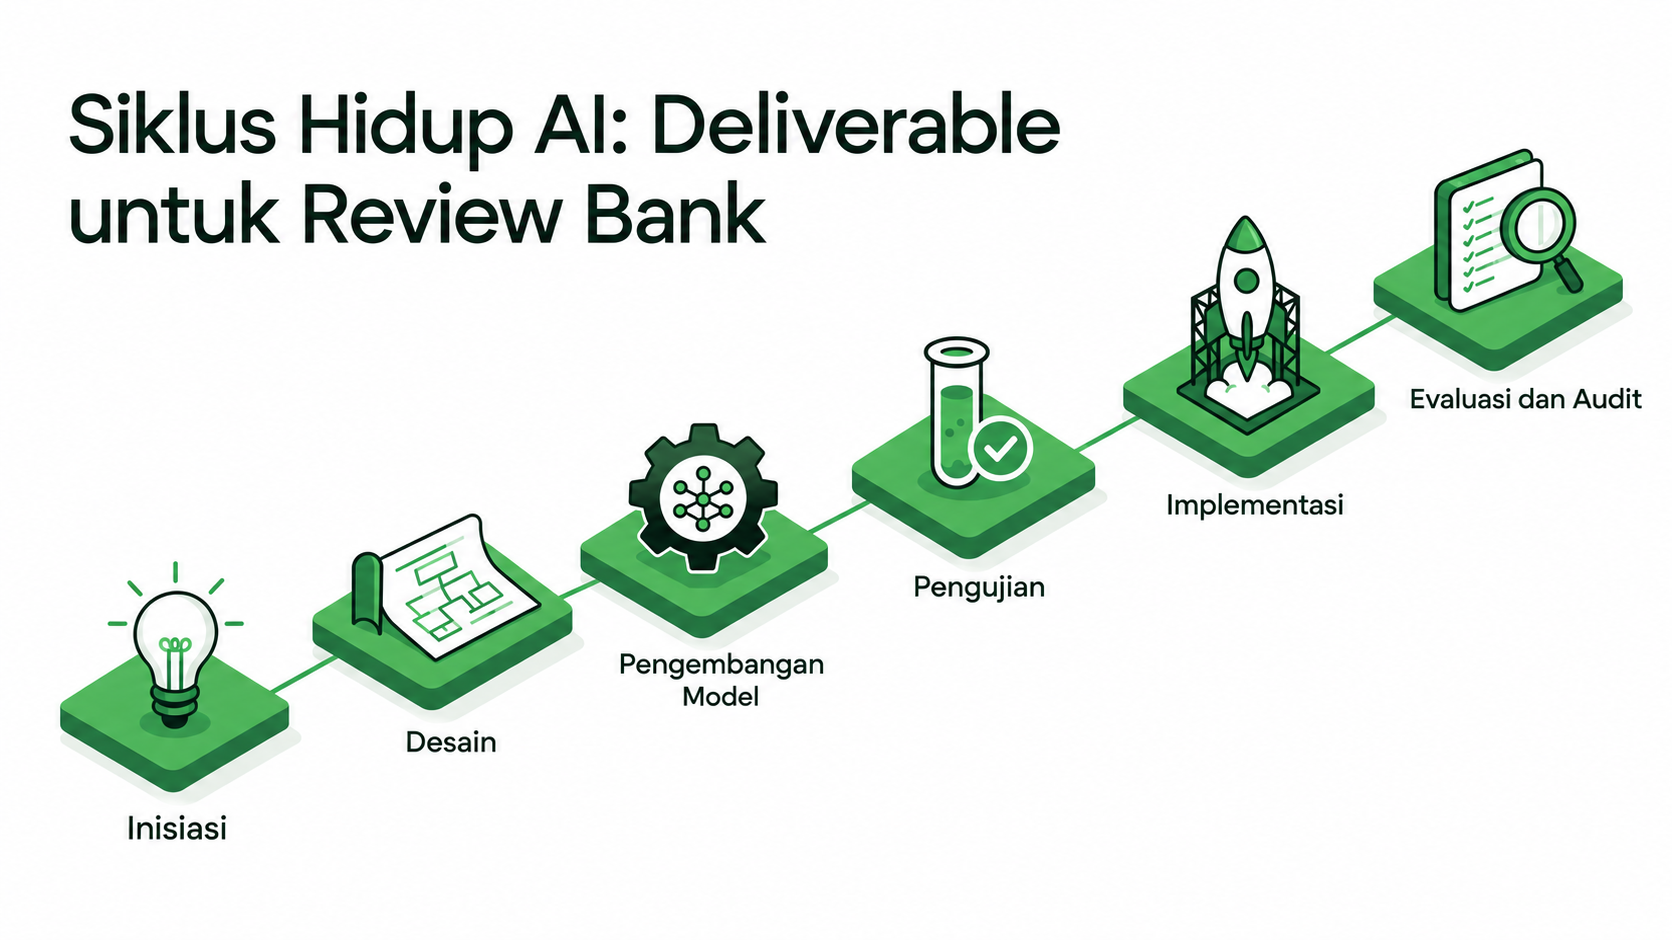
Pakai enam tahap siklus hidup AI yang disebut OJK sebagai kerangka deliverable. Setiap tahap menghasilkan dokumen yang bisa diperiksa bank. Dengan cara ini, tata kelola tidak jadi pekerjaan tambahan menjelang go-live, tapi masuk rencana kerja sejak kickoff dan ikut dalam setiap handover antara SI dan bank.
- Inisiasi. Use case, tujuan bisnis, klasifikasi risiko awal, dan nama pemilik model di sisi bank.
- Desain. Arsitektur, alur data, lokasi pemrosesan, dan titik keputusan manusia.
- Pengembangan model. Pilihan model (open-weight atau proprietary), sumber data, dan catatan fine-tuning bila ada.
- Pengujian. Hasil uji akurasi dan bias untuk use case itu, uji keamanan, dan uji di staging dengan pola beban yang mendekati production.
- Implementasi. Approval go-live, runbook, prosedur rollback, dan jalur first-line support.
- Evaluasi dan audit berkala. Jadwal review, metrik monitoring, dan log yang disimpan untuk audit.
Apa yang paling sering menahan proyek di review risiko bank?
Biasanya bukan modelnya, tapi dokumentasi yang datang terlambat. Pola yang paling sering muncul: lokasi pemrosesan tidak bisa dibuktikan, rantai pihak ketiga tidak tercatat, monitoring berhenti di hari go-live, dan human oversight hanya ada di slide. Semuanya bisa dijawab sejak tahap desain.
- Lokasi data tidak bisa dibuktikan. Diagram arsitektur menulis "cloud", tapi tidak menyebut di mana inference dan storage berjalan. Kalau sistem ditempatkan atau memproses transaksi di luar Indonesia, bank perlu izin OJK sesuai PADK 1/2026. Proses ini menambah waktu sebelum go-live.
- Rantai pihak ketiga terputus. SI memanggil API model dari penyedia lain tanpa mencatatnya sebagai sub-prosesor. Tim risiko bank biasanya menemukan ini saat membaca diagram alur data.
- Monitoring berhenti di go-live. Bank meminta bukti bahwa output model dipantau, tapi log-nya tidak pernah dirancang. Model drift baru ketahuan setelah ada keluhan nasabah.
- Human oversight hanya di slide. Tidak ada ambang eskalasi tertulis untuk kasus yang wajib di-review manusia, misalnya keputusan dengan nilai besar.
Untuk data pribadi nasabah, ketentuan UU PDP tetap berlaku di atas semua ini. Ringkasannya ada di artikel memakai LLM untuk data pelanggan menurut UU PDP dan dampak PP 33/2026 untuk proyek AI.
Di mana IONext berperan
IONext menangani lapisan infrastruktur. IONext menjalankan GPU, inference dan storage di Jakarta, jadi SI bisa menjawab pertanyaan lokasi pemrosesan dengan pernyataan yang jelas dan bisa diverifikasi. IONext bersertifikat ISO/IEC 27001:2022 dari TÜV NORD dengan nomor sertifikat 01 07 E 26000410, dan tagihannya dalam rupiah. Detail sertifikat dan posisi IONext terhadap UU PDP ada di halaman Keamanan dan Kepatuhan IONext. Spesifikasi GPU ada di halaman GPU IONext.
Di ORBIT, tim SI membangun, menjalankan dan memantau infrastruktur, pipeline dan model dalam satu workspace. IONA membaca sinyal dari infrastruktur, model dan pipeline, menjelaskan artinya, lalu menyarankan next step. Catatan monitoring ini membantu SI menyiapkan bukti untuk tahap evaluasi berkala.
Batasnya juga perlu jelas. IONext tidak menyusun kebijakan AI bank, tidak menggantikan komite atau fungsi manajemen risiko bank, dan tidak mengurus perizinan ke OJK. Uji bias, explainability dan keputusan go-live tetap menjadi tanggung jawab bank dan SI. Pembagian peran lengkapnya ada di artikel siapa memegang apa antara SI dan penyedia infrastruktur AI.
Kalau Anda SI yang sedang menyiapkan proyek AI untuk bank, bahas pembagian peran ini lewat Program Mitra IONext. Mau mencoba ORBIT dan IONA lebih dulu? Buat akun di console IONext.
Pertanyaan yang sering diajukan
Apakah panduan tata kelola AI OJK punya kekuatan mengikat? Panduan ini adalah pedoman, bukan peraturan bernomor, dan OJK menyebutnya acuan minimal. Tapi sistem AI di bank tetap tunduk pada aturan yang mengikat, misalnya PADK OJK 1/2026 untuk penyelenggaraan TI dan UU PDP untuk data pribadi. Jadi panduan ini sebaiknya dibaca bersama aturan-aturan tersebut.
Apakah bank boleh memakai layanan AI yang diproses di luar negeri? Bisa, dengan syarat. PADK 1/2026 mengatur perizinan penempatan sistem elektronik dan pemrosesan transaksi di luar wilayah Indonesia. Untuk data pribadi, berlaku juga ketentuan transfer data pribadi ke luar wilayah hukum Indonesia dalam Pasal 56 UU PDP. Pemrosesan di Indonesia membuat jawabannya lebih sederhana, tapi keputusan tetap di tangan bank.
Siapa yang menyiapkan penilaian dampak pelindungan data pribadi untuk proyek AI bank? Bank, sebagai pengendali data pribadi. Pasal 34 UU PDP mewajibkan penilaian dampak untuk pemrosesan data pribadi yang berpotensi berisiko tinggi. SI dan penyedia infrastruktur biasanya menyumbang informasi teknis: alur data, lokasi pemrosesan, kontrol keamanan dan daftar sub-prosesor.
Sumber
- OJK, Tata Kelola Kecerdasan Artifisial Perbankan Indonesia, 29 April 2025. Dokumen PDF.
- OJK, Abstrak PADK OJK Nomor 1 Tahun 2026 tentang Penyelenggaraan Teknologi Informasi oleh Bank Umum, 2026.
- OJK, FAQ PADK OJK Nomor 1 Tahun 2026, 2026.
- Bisnis.com, OJK Beri Ruang Perbankan Berinovasi pada AI Sesuai Skala dan Risiko, 15 Oktober 2026.
- Hukumonline, OJK Terbitkan Panduan Tata Kelola AI untuk Perbankan, 30 April 2025.
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, JDIH BPK.
Artikel ini merupakan penjelasan umum dan bukan nasihat hukum. Untuk kebutuhan kepatuhan, rujuk naskah resmi peraturan dan konsultasikan dengan penasihat hukum.
IONext adalah infrastruktur AI berdaulat yang di-host di Indonesia, dioperasikan oleh PT Data Awan Nusantara di Jakarta. IONext menyediakan GPU as a Service, managed inference melalui API yang kompatibel dengan OpenAI, dan hosting model open-weight, bersertifikat ISO/IEC 27001:2022 oleh TÜV NORD.