Setelah Go-Live: Sinyal yang Dibaca IONA di Production, dan Siapa yang Bertindak
Setelah workload AI klien go-live, apa yang dipantau? Sinyal production yang dibaca IONA di ORBIT, siapa yang bertindak, dan kaitannya dengan UU PDP.
Workload AI jarang "rusak" di hari peluncuran. Masalahnya justru muncul pelan-pelan setelah go-live: memory usage terus naik, satu step di pipeline "macet", output model mulai drift, atau ada database yang ternyata exposed ke internet. IONA, operational intelligence layer di dalam ORBIT, membaca sinyal-sinyal itu, menjelaskan artinya dengan bahasa yang mudah dipahami, dan menunjukkan apa yang perlu dicek duluan. Keputusannya tetap di tangan tim.
Apa yang berubah setelah workload AI klien masuk production?
Setelah go-live, pertanyaannya bukan lagi "bisa jalan atau tidak", tapi "tetap sehat atau tidak setiap hari". Data riil mulai masuk, load naik turun, dan model mulai ketemu input yang tidak pernah muncul di data testing. Buat system integrator, fase ini yang menentukan apakah proyek lanjut ke kontrak berikutnya atau berhenti di pilot.
Biasanya ada tiga hal yang membuat tim SI kewalahan di fase ini:
- Sinyal tersebar di mana-mana. Metrik VM, log pipeline, dan behavior model ada di dashboard yang berbeda. Butuh waktu untuk menghubungkan gejala dengan root cause-nya.
- Fokus keahlian berbeda. Tim SI umumnya kuat di use case, misalnya computer vision atau document processing, bukan di sizing infrastruktur dan operasional harian.
- Pembagian tanggung jawab belum tertulis. Begitu ada alert jam dua pagi, tidak jelas siapa yang harus ambil keputusan.
Per Oktober 2026, NIST juga mendorong sistem AI beralih dari pola "deploy and forget" ke continuous monitoring dan update berkala. Artinya, monitoring setelah go-live bukan fitur tambahan, tapi bagian dari desain sejak awal.
Sinyal apa saja yang dibaca IONA?
IONA membaca sinyal dari infrastruktur, model, dan pipeline yang berjalan di ORBIT, lalu menjelaskan maknanya dan merekomendasikan next step. Per Oktober 2026, sinyal ini terbagi ke lima kelompok: production health, model drift, pipeline failure, exposed resource, dan recovery saat insiden.
Rinciannya, mengacu pada halaman produk IONA dan ORBIT:
- Production health. ORBIT memantau memory, storage, dan health check di setiap resource secara terus-menerus. IONA menjelaskan arti perubahannya, misalnya memory GPU VM yang terus naik dan butuh keputusan tim.
- Model drift.* IONA memberi tanda saat behavior model yang sedang berjalan mulai bergeser dari pola sebelumnya.
- Pipeline failure. Eksekusi pipeline bisa di-trace step by step di canvas yang sama, jadi tim tidak perlu membongkar seluruh proses hanya untuk menemukan satu step yang "rusak".
- Exposed resource.* IONA memberi tanda pada resource yang terbuka ke publik, misalnya database dengan public IP, sebelum jadi celah kebocoran data. ORBIT menampilkan status public atau private setiap resource.
- Recovery. Saat terjadi insiden, IONA menjelaskan apa yang masih bisa di-recover. ORBIT menyediakan snapshot dan restore tanpa memutus koneksi antar-resource.
* Fitur ini sedang dalam tahap pengembangan.
Siapa yang bertindak saat sinyal muncul?
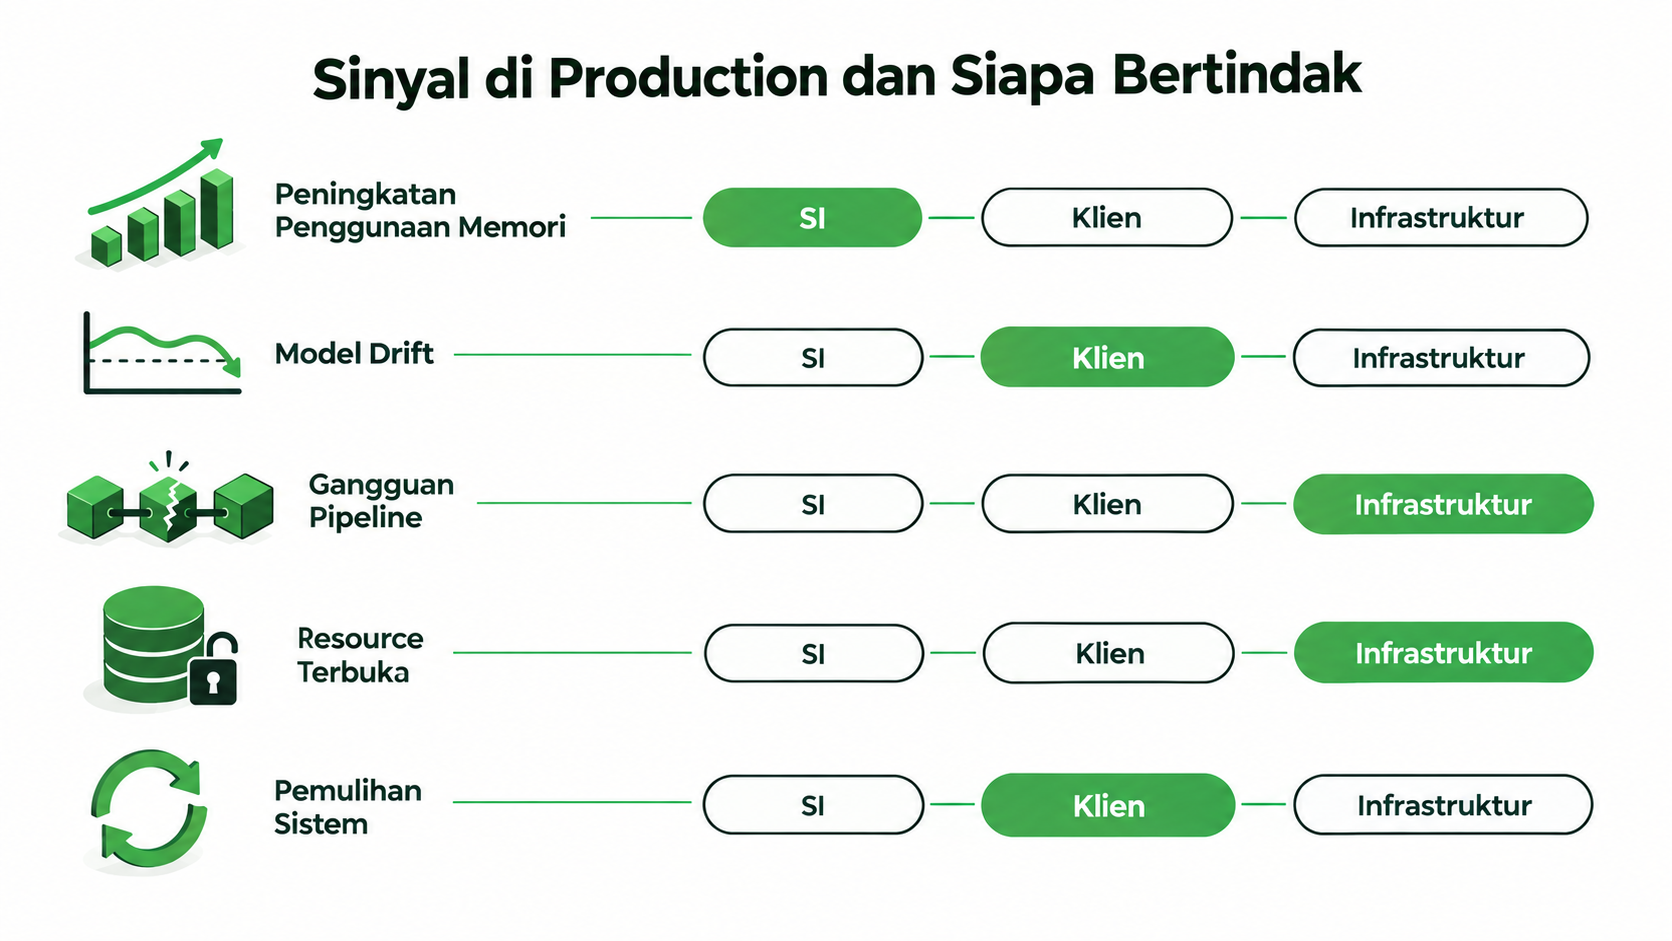
IONA memberi penjelasan dan rekomendasi, tapi tidak mengambil alih keputusan. Di proyek klien, system integrator tetap pegang relasi dengan klien dan first-line support, klien pegang keputusan atas data, dan IONext pegang layer infrastruktur. Tabel di bawah bisa langsung dipakai di dokumen operasional proyek.
| Sinyal | Artinya | Yang terlihat di ORBIT dan IONA | Siapa yang memutuskan | Catatan kepatuhan |
|---|---|---|---|---|
| Memory atau storage terus naik | Kapasitas bisa habis kalau tren berlanjut | Metrik per resource, penjelasan tren, opsi scale up | SI, dengan approval klien jika ada perubahan biaya | Tidak langsung, kecuali sampai menyebabkan layanan down |
| Model drift | Input atau behavior model bergeser dari baseline | Flag drift dari IONA | SI (evaluasi ulang model), klien (output masih layak dipakai atau tidak) | Perlu dicatat jika model memproses data pribadi |
| Pipeline "macet" | Satu step gagal, data tertahan | Step yang gagal di canvas, beserta log-nya | SI | Pastikan data yang tertahan tidak disalin ke lokasi lain |
| Exposed resource | Data bisa diakses dari internet | Status public atau private, flag dari IONA | SI menutup akses, klien langsung diberi tahu | Berpotensi menjadi kegagalan pelindungan data pribadi |
| Insiden dan recovery | Layanan atau data terganggu | Snapshot, restore, penjelasan apa yang masih bisa di-recover | SI memimpin incident response, klien memutuskan notifikasi | Klien sebagai pengendali memegang kewajiban notifikasi |
Kenapa exposed resource adalah urusan UU PDP, bukan sekadar urusan IT?
Karena UU No. 27/2022 mewajibkan pengendali data pribadi melindungi dan memastikan keamanan data yang diprosesnya (Pasal 35), dan memberi tahu subjek data serta lembaga secara tertulis paling lambat 3 x 24 jam setelah terjadi kegagalan pelindungan data pribadi atau data breach (Pasal 46). Database AI yang terbuka ke publik bisa memicu kewajiban itu.
Notifikasi Pasal 46 harus memuat data pribadi yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan. Ketiganya sulit dijawab cepat kalau tim tidak tahu sejak kapan sebuah resource exposed dan apa yang masih bisa di-recover. Di titik inilah sinyal operasional berubah jadi bukti kepatuhan.
PP No. 33/2026, aturan pelaksana UU PDP yang berlaku 16 Januari 2027, memperjelas pembagian peran pengendali, prosesor, dan sub-prosesor. Buat SI, artinya alur eskalasi dari alert teknis sampai keputusan notifikasi klien harus sudah tertulis sebelum go-live, bukan baru disusun saat insiden. Pembahasan lengkapnya ada di artikel PP 33/2026 dan dampaknya untuk proyek AI.
Bagaimana memasukkan IONA ke runbook operasional proyek?
Mulai dari tahap sizing, jangan tunggu sampai ada masalah. IONA bisa merekomendasikan konfigurasi VM dan model sesuai use case sebelum build, lalu memantau workload yang sama setelah live. Checklist berikut membantu tim SI menyiapkan operasional harian sejak kickoff.
- Jelaskan use case ke IONA sebelum build. Sebutkan pola load-nya (misalnya peak di jam tertentu) supaya rekomendasi sizing mengacu ke peak load, bukan rata-rata.
- Pisahkan environment. Buat project dan environment terpisah di ORBIT untuk staging dan production, satu set per klien.
- Cek exposure sebelum go-live. Pastikan hanya gateway yang memang perlu public yang berstatus public. Database dan storage tetap private.
- Ambil snapshot baseline. Simpan snapshot setelah konfigurasi production di-approve klien.
- Petakan setiap kelompok sinyal ke PIC. Pakai tabel di atas. Tulis nama orangnya, bukan jabatan.
- Tulis alur eskalasi ke klien. Tentukan sinyal mana yang wajib dilaporkan ke klien dan berapa lama batas waktunya, mengacu ke Pasal 46.
- Jadwalkan review drift. Sepakati dengan klien kapan output model di-review ulang dan siapa yang approve kalau model perlu diganti.
- Test restore minimal sekali sebelum handover. Restore dari snapshot di staging, lalu dokumentasikan hasilnya sebagai bukti.
Di mana IONext berperan
IONext menyediakan infrastruktur AI di Jakarta: GPU NVIDIA RTX PRO 6000 Blackwell dan L40S, managed inference melalui API yang kompatibel dengan OpenAI, serta ORBIT sebagai workspace dan IONA sebagai operational intelligence layer-nya. Data diproses dan disimpan di Indonesia, dengan sertifikasi ISO/IEC 27001:2022 dari TÜV NORD dan penagihan dalam Rupiah melalui badan hukum Indonesia, PT Data Awan Nusantara.
Batasannya juga perlu jelas:
- IONA bukan produk terpisah dan tidak menggantikan DevOps engineer atau ML engineer. IONA membantu tim yang ramping membaca sinyal lebih cepat.
- IONA merekomendasikan, tim memutuskan. Tindakan seperti scale up, perbaikan, atau recovery tetap butuh approval tim.
- Recovery tidak selalu bisa penuh. IONA menjelaskan apa yang masih bisa di-recover. Kebijakan backup tetap harus dirancang sejak awal.
- Infrastruktur dalam negeri tidak otomatis membuat proyek patuh UU PDP. Dasar pemrosesan, perjanjian pemrosesan, dan notifikasi tetap tanggung jawab pengendali dan prosesor.
- SI tetap di depan klien. IONext bekerja di bawah system integrator, bukan di sampingnya. Pembagian perannya dibahas di Siapa Memegang Apa.
Detail sertifikasi dan residensi data ada di halaman Keamanan dan Kepatuhan IONext. Spesifikasi GPU ada di halaman GPU cloud di Jakarta. Cara kerja kedua produk ada di halaman ORBIT dan IONA.
Coba sendiri: buat akun di console IONext untuk menjelajahi ORBIT dan IONA. Untuk system integrator yang ingin membawa IONext ke proyek klien, lihat Program Mitra IONext.
Pertanyaan yang sering diajukan
Apakah IONA mengambil tindakan otomatis tanpa persetujuan? Per Oktober 2026, IONA menjelaskan sinyal dan merekomendasikan next step, lalu tim yang memutuskan. Contohnya, saat memory VM terus naik, IONA memberi tanda bahwa kondisi itu butuh keputusan tim. Provisioning dari hasil rekomendasi juga baru berjalan setelah di-approve.
Apa beda monitoring infrastruktur dan monitoring model? Monitoring infrastruktur melihat kondisi VM, storage, dan network: apakah resource sehat dan kapasitasnya cukup. Monitoring model melihat apakah behavior model masih sesuai ekspektasi. Workload bisa saja sehat dari sisi infrastruktur, tapi output-nya mulai drift. IONA membaca keduanya dari satu tempat.
Jika ada database yang exposed di proyek klien, siapa yang wajib melapor? Menurut Pasal 46 UU No. 27/2022, kewajiban notifikasi ada pada pengendali data pribadi, yang umumnya klien. SI sebagai prosesor perlu menyampaikan informasi secepatnya supaya klien bisa memenuhi batas 3 x 24 jam. Alur ini sebaiknya tertulis di perjanjian pemrosesan.
Sumber
- UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 35 dan Pasal 46
- Pasal 46 UU No. 27/2022: notifikasi kegagalan pelindungan data pribadi
- PP No. 33 Tahun 2026 tentang pelaksanaan UU PDP (berlaku 16 Januari 2027)
- Cloud Security Alliance, ringkasan riset NIST tentang model continuous-monitor-and-update untuk sistem AI (Juni 2026)
- Halaman produk IONA dan ORBIT, diakses 16 Oktober 2026
- ORBIT dan IONA, bagaimana keduanya bekerja bersama
Artikel ini merupakan penjelasan umum dan bukan nasihat hukum.